

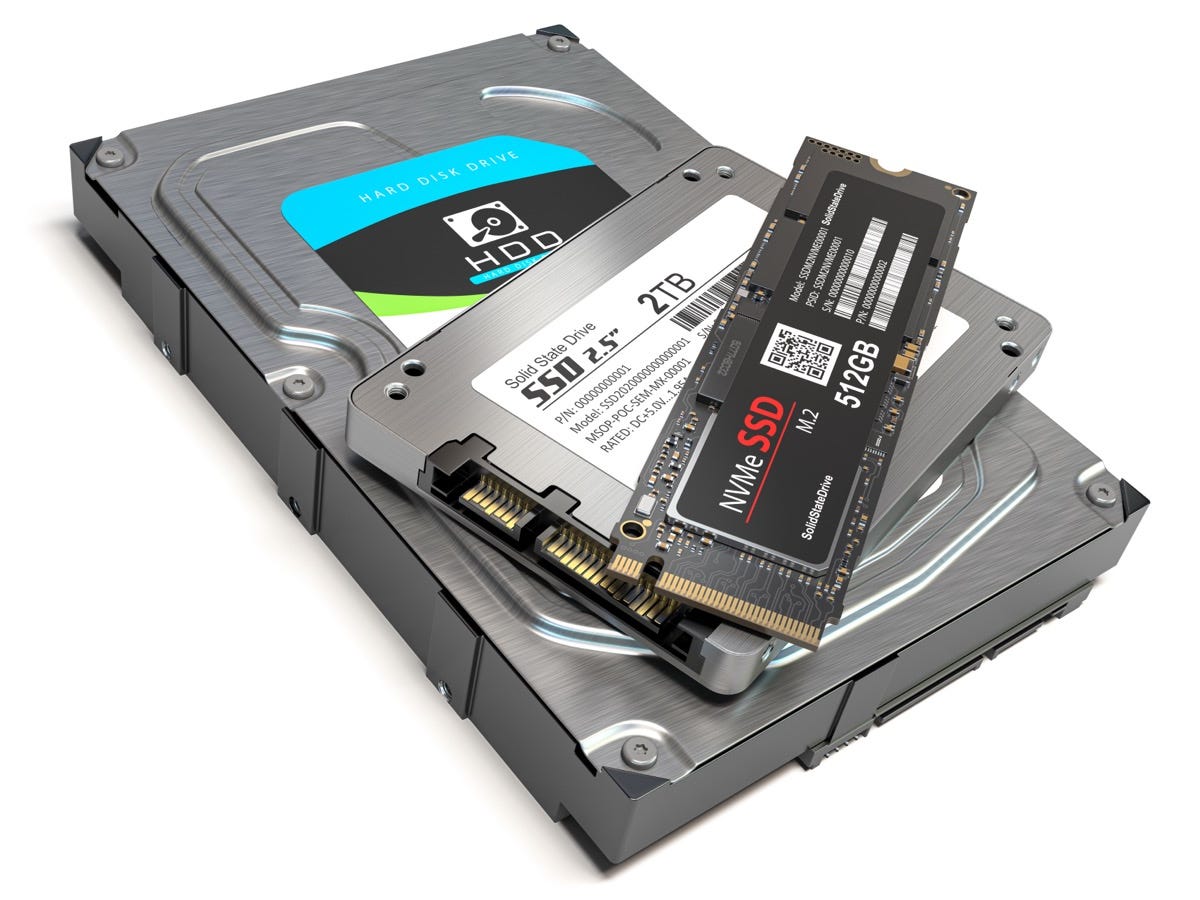
Sekarang saatnya bagi bisnis untuk secara serius mengevaluasi bagaimana mereka akan mempersiapkan pensiun SSD. Beberapa tahun yang lalu, SSD baru mulai digunakan di pusat data perusahaan dan cloud karena penyimpanan flash masih cukup mahal. Namun, penurunan biaya dikombinasikan dengan tuntutan kinerja baru telah membuat SSD populer. Saat perangkat penyimpanan ini mencapai akhir masa pakainya, perusahaan harus memikirkan cara menghapus data dengan benar—proses kompleks untuk SSD.
kenaikan kilat
Untuk memahami masalah mengorbankan perangkat penyimpanan berbasis flash, organisasi pertama-tama harus mempertimbangkan keluasan teknologi. Itu mungkin tidak terlihat banyak, tetapi peningkatan terus-menerus dalam penetrasi penyimpanan flash mencapai titik kritis karena semakin banyak perusahaan yang mengadopsi teknologi tersebut. Liz Conner, manajer riset untuk sistem penyimpanan di IDC, menjelaskan bahwa peralihan dari teknologi penyimpanan tradisional sedang berlangsung.
"Pasar penyimpanan perusahaan mengakhiri kuartal pertama dengan relatif datar, tetapi dalam pola yang sudah dikenal," kata Conner. "Pengeluaran untuk array eksternal tradisional terus menyusut secara perlahan, sementara pengeluaran untuk penerapan all-flash melihat pertumbuhan yang kuat lagi dan membantu mendorong pasar secara keseluruhan. Pada saat yang sama, sifat bisnis hyperscale menghasilkan volatilitas yang liar untuk segmen tersebut, yang menyebabkan pertumbuhan yang solid di Q1 2017 ."
Mengembangkan strategi untuk menghancurkan media penyimpanan berbasis flash, terutama SSD, dimulai dengan memahami dengan tepat mengapa mereka begitu sulit dihancurkan.
"Perusahaan harus memikirkan cara menghapus data dengan benar -- ini adalah proses yang rumit dengan SSD."
SSD dan masalah penghapusan data
Memori flash telah lama digunakan dalam cache sistem, DRAM, dan solusi serupa. Dalam pengaturan ini, konfigurasi memori flash dasar adalah sakelar yang menyesuaikan muatan transistor untuk menulis 0 atau 1 dan menyimpan data. Setelah daya dimatikan, data akan dihapus. SSD dirancang untuk menggunakan memori flash berperforma tinggi dan menggabungkannya dengan penyimpanan jangka panjang yang ditawarkan oleh hard drive. Ini pada akhirnya dicapai dengan menggunakan transistor gerbang mengambang.
Dalam transistor floating-gate, muatan selalu ditahan di perangkat memori, dan penerowongan kuantum digunakan untuk mengalihkan muatan antara 0 atau 1. Oleh karena itu, data disimpan secara permanen di dalam chip tanpa ada bagian yang bergerak atau magnetis biaya. Kemampuan untuk mempertahankan daya dan menyediakan penyimpanan yang tangguh membuat SSD sulit dihancurkan, disorot oleh cara kerja sistem floating gate saat diskalakan ke seluruh perangkat penyimpanan.
SSD disusun untuk menyimpan data di halaman dan blok. Setiap blok berisi sejumlah halaman, dan halaman tersebut berisi sejumlah kapasitas penyimpanan data. Karena pengontrol SSD menyimpan data dengan cerdas, ia akan menemukan halaman kosong dan menulis data sampai satu blok penuh. Setelah semua blok penuh, pengontrol mengidentifikasi halaman yang tidak digunakan setiap kali data baru perlu ditulis ke drive. Dari sana, SSD akan mengingat struktur data dan mengatur ulang halaman dan blok untuk memberi ruang bagi informasi baru. SSD tidak menulis ulang data lama, mereka hanya memindahkan dan mengatur ulang data untuk memperluas kapasitas. Informasi tidak pernah benar-benar terhapus.
Enkripsi - Langkah Pertama untuk Menghapus SSD
Karena SSD dirancang untuk menyimpan data dan terus memindahkan data daripada kehilangannya, penghapusan perangkat lunak sangat sulit dilakukan. Laporan Lifehacker merekomendasikan agar orang mengenkripsi SSD mereka untuk melindungi data. Alat enkripsi tidak menghapus data, mereka memasukkannya ke dalam kode yang membuatnya hampir tidak dapat dibaca.
Masalah dengan enkripsi berasal dari konsep inti kode. Setelah kode rusak, data sepenuhnya terlihat. Bagi kebanyakan orang dan jenis data, tidak masalah karena upaya memecahkan kode terenkripsi yang baik tidak sepadan. Namun, organisasi yang menangani informasi yang sangat sensitif perlu melakukan lebih dari sekadar mengenkripsi, karena pencuri data mungkin memiliki motivasi atau sumber daya yang diperlukan untuk memecahkan kode dan mencuri data. Untuk SSD, penghancuran fisik melalui penghancuran biasanya merupakan pilihan terbaik.
"Penghancuran SSD yang tepat bergantung pada alat khusus."
Penghancuran SSD fisik
Laporan ZDNet mencatat bahwa kombinasi perintah TRIM dan alat pengumpulan sampah bawaan — sistem yang dirancang untuk memastikan bahwa data yang disimpan di SSD tidak pernah benar-benar hilang — menghadirkan tantangan unik untuk penghancuran data. Sumber akhirnya merekomendasikan penghancuran fisik sebagai cara mudah dan aman untuk menghancurkan SSD secara fisik. Namun, fokus ZDNet pada audiens konsumen berarti ZDNet merekomendasikan palu, paku, dan metode serupa yang tidak cukup tepat untuk bisnis. Penghancur SSD adalah suatu keharusan ketika data sensitif terlibat.
Menghancurkan tidak sesederhana memotong SSD menjadi potongan-potongan kecil. Sebaliknya, penghancuran SSD yang tepat bergantung pada alat khusus yang merusak perangkat menjadi bit yang cukup kecil untuk membuat data benar-benar tidak dapat dipulihkan. Pikirkan kembali diskusi kita seputar transistor gerbang apung dan halaman data - metode penyimpanan ini memiliki ruang penyimpanan yang sangat sedikit dan pemotongan harus disetel dengan sangat halus untuk menghilangkan gerbang apung dari kenyataan dan membuat data tidak dapat diakses. Itulah yang dilakukan oleh penghancur SSD profesional.
Masalah bagi sebagian besar bisnis adalah mereka tidak memiliki sumber daya untuk berinvestasi dalam mesin penghancur khusus SSD. Di sinilah Proton Data Security masuk. Penghancur media solid state HD4800 kami dapat merusak perangkat apa pun yang menggunakan media penyimpanan solid state. Ini dapat mencakup:
telepon pintar.
tablet.
Kartu SD.
Flash drive.
SSD.
Penghancur media yang baik dapat memberi perusahaan alat yang mereka butuhkan untuk tidak hanya membuang SSD, tetapi juga membantu menghancurkan berbagai jenis perangkat yang menyimpan data bisnis sensitif.